Les chambres froides de trois sites de l’Établissement français du sang (EFS) ont été dérégléss par une cyberattaque survenue dans la nuit du 1er au 2 novembre 2026, en France. L’organisme public l’a confirmé le 3 novembre dans un communiqué, en précisant que ses propres systèmes n’étaient pas en cause. Les pirates se sont en effet introduits dans le dispositif de pilotage à distance d’un prestataire d’équipements frigorifiques, un type de matériel déjà visé en octobre, quand une attaque contre le fabricant danois Danfoss avait provoqué des dégivrages intempestifs dans de nombreux supermarchés français.
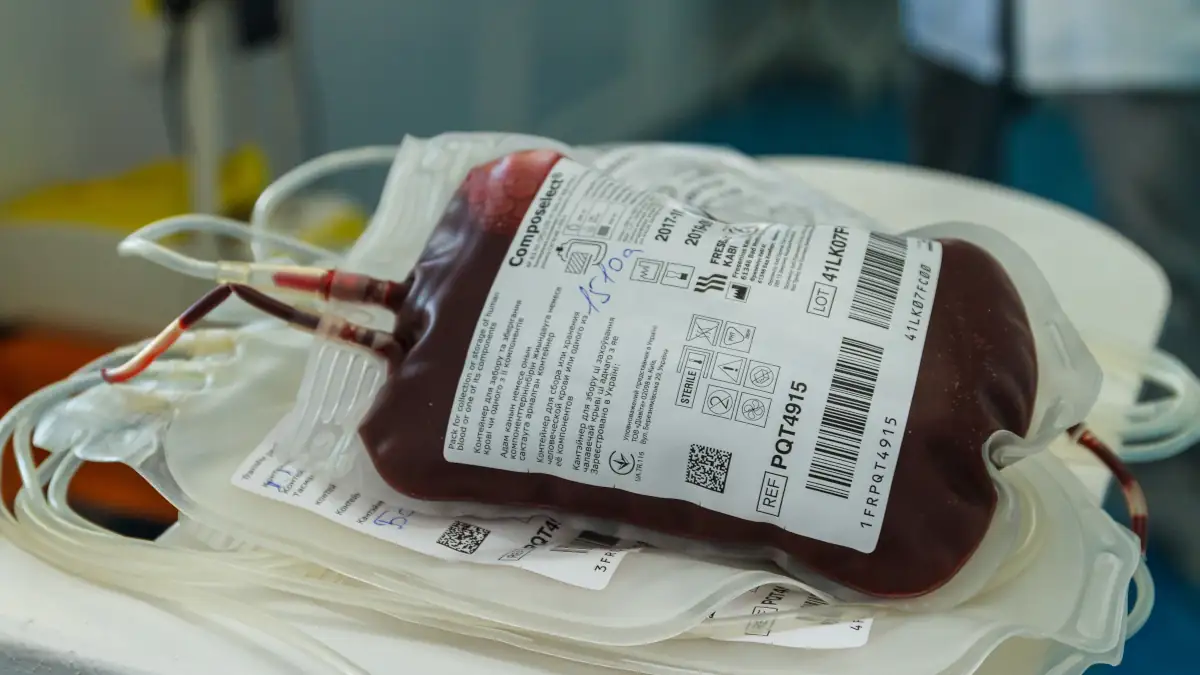
Les installations touchées abritaient des poches de plasma destinées aux transfusions et à la fabrication de médicaments, ainsi que des échantillons de prélèvements sanguins. L’EFS a décrit la manipulation en ces termes : « Des seuils de température et de dégivrage ont été portés à de très hautes températures ».
Aucune perte, surveillance renforcée
Toutefois, les anomalies ayant été repérées à temps, les équipes ont pu mettre à l’abri les poches concernées, et l’EFS a ainsi pu indiquer qu’aucun produit sanguin n’avait été perdu. Il a ensuite annoncé que « la surveillance du fonctionnement et des températures de l’ensemble de nos équipements est renforcée ».
Le CERT-FR, le centre de veille de l’État contre les cyberattaques, avait de son côté recommandé après les incidents d’octobre de couper l’accès à internet des équipements frigorifiques dont les correctifs de sécurité ne sont plus assurés. Des frigos de magasins ont en outre connu des problèmes similaires en Belgique, au Luxembourg et en Suède.